 AntiDetect Rank
용어 사전 · 네트워크 및 프록시
WebRTC 누출
WebRTC가 사이트에서 보는 프록시 또는 VPN 주소와 다른 IP 주소를 드러낼 때를 의미합니다.
정의
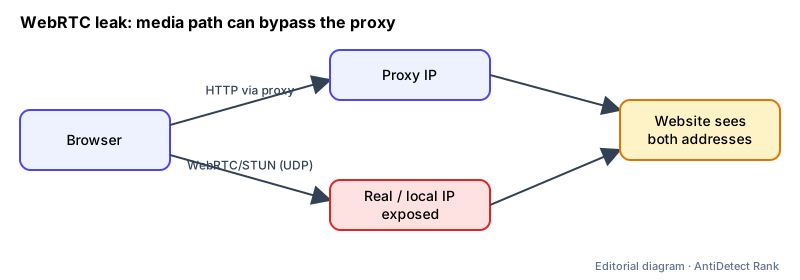
WebRTC 누출은 브라우저의 실시간 통신 스택이 사용자가 프록시 또는 VPN 뒤에 숨겨지기를 기대했던 실제 공인 IP 또는 로컬 네트워크 주소와 같은 IP 주소를 노출할 때 발생합니다. WebRTC는 피어 투 피어 오디오, 비디오 또는 데이터 연결을 설정하기 위해 네트워크 후보(ICE 후보)를 수집합니다.
작동 원리
- 연결 경로를 찾기 위해 WebRTC는 로컬 인터페이스와 STUN/TURN 서버에서 ICE 후보를 수집하며, 각 후보에는 주소가 포함됩니다.
- HTTP 프록시는 HTTP 트래픽만 전달합니다. WebRTC 미디어는 일반적으로 UDP를 사용하는데, 이는 HTTP 프록시 및 대부분의 SOCKS 프록시가 전달하지 않으므로 다른 경로를 택할 수 있습니다.
- RFC 8828는 "모든 주소 열거"(가장 많은 정보 노출)부터 "프록시 강제"("force proxy", WebRTC 트래픽이 반드시 프록시를 거쳐야 하며 그렇지 않으면 UDP가 비활성화됨)까지 네 가지 IP 처리 모드를 정의합니다.
중요한 이유
- HTTP 트래픽에서는 프록시 IP가 보이고 WebRTC 후보군(candidates)에서는 다른 IP가 보이는 사이트는 두 IP를 모두 알게 되어, 프라이버시를 침해하고 명백한 불일치를 생성합니다.
- 브라우저와 안티디텍트 도구들은 이러한 이유로 WebRTC 설정(비활성화, 교체 또는 프록시와 일치)을 제공합니다.
한계 및 흔한 오해
- "어떤 VPN이나 프록시든 해결해 줍니다." 유출 발생 여부는 브라우저의 WebRTC IP 처리 모드와 프록시 또는 VPN이 트래픽을 라우팅하는 방식에 달려 있습니다.
- "WebRTC를 비활성화하는 것이 유일한 해결책입니다." RFC 8828는 수집된 주소를 기본 경로로 제한하거나 트래픽을 프록시로 강제하는 모드도 허용하지만, 그 대가로 통화 품질이나 연결성이 저하될 수 있습니다.
예시: 브라우저 프로필이 독일에서 HTTP 프록시를 사용합니다. 테스트 페이지는 HTTP를 통해 독일 IP를 확인하지만, 다른 국가에 있는 사용자의 실제 ISP 주소를 보여주는 WebRTC 후보군을 수신합니다.
어떠한 브라우저나 프록시도 계정이 제한되지 않음을 보장할 수 없습니다. 각 플랫폼의 규칙을 준수하십시오.
관련 용어
- 주거용 프록시 — 출구 IP가 데이터 센터가 아닌 소비자 인터넷 연결에 속하는 프록시.
- 스티키 세션 (프록시) — 일정 기간 동안 연속된 요청에 대해 동일한 출구 IP를 유지하는 프록시 설정.
- 시간대 및 지리적 위치 불일치 — 연결된 IP 주소에 의해 암시된 위치가 브라우저의 시간대 또는 보고된 좌표와 일치하지 않는 경우.
- 브라우저 핑거프린트 — 쿠키 없이도 브라우저를 식별할 수 있는 브라우저 및 기기 특성의 조합.
출처
- MDN: WebRTC API (브라우저 문서)
- MDN: RTCIceCandidate (브라우저 문서)
- IETF RFC 8828: WebRTC IP 주소 처리 요구 사항 (표준)
확인된 2026-11-07.