 AntiDetect Rank
术语表 · 网络和代理
WebRTC 泄露
当 WebRTC 显示的 IP 地址与站点在其他情况下看到的代理或 VPN 地址不同时。
定义
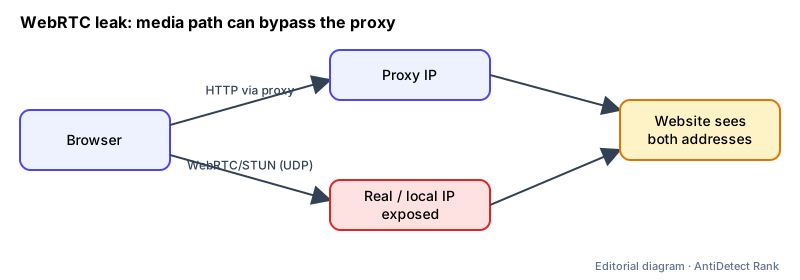
当浏览器的实时通信堆栈暴露一个 IP 地址(例如真实的公共 IP 或本地网络地址)时,就会发生 WebRTC 泄漏,而用户希望该地址隐藏在代理或 VPN 后面。 WebRTC 收集候选网络(ICE 候选)以建立点对点音频、视频或数据连接。
它是如何运作的
- 为了找到连接路径,WebRTC 从本地接口和 STUN/TURN 服务器收集 ICE 候选者;每个候选人都包含一个地址。
- HTTP 代理仅承载 HTTP 流量。 WebRTC媒体通常使用UDP,HTTP代理和大多数SOCKS代理不携带UDP,因此它可以采取不同的路线。
- RFC 8828 定义了四种 IP 处理模式,从“枚举所有地址”(最公开)到“强制代理”,其中 WebRTC 流量必须通过代理,否则 UDP 将被禁用。
为什么这很重要
- 在 HTTP 流量中看到代理 IP 并在 WebRTC 候选中看到不同 IP 的网站会同时了解这两种情况 - 破坏隐私并造成明显的不匹配。
- 为此,浏览器和反检测工具提供 WebRTC 设置(禁用、替换或与代理对齐)。
限制和常见误解
- “任何 VPN 或代理都可以解决这个问题。”是否发生泄漏取决于浏览器的 WebRTC IP 处理模式以及代理或 VPN 路由流量的方式。
- “禁用 WebRTC 是唯一的解决办法。” RFC 8828 还允许将收集的地址限制为默认路由或强制流量通过代理的模式;权衡是通话质量或连接性。
示例: 浏览器配置文件在德国使用 HTTP 代理。测试页面通过 HTTP 看到德国 IP,但收到显示用户在另一个国家/地区的真实 ISP 地址的 WebRTC 候选地址。
没有浏览器或代理可以保证帐户不会受到限制。遵守各个平台的规则。
来源
- MDN:WebRTC API (浏览器文档)
- MDN:RTCIceCandidate (浏览器文档)
- IETF RFC 8828:WebRTC IP 地址处理要求 (标准)
检查了2026-11-07。